在 Windows 上通过 SSH 跳板机和 Chrome 访问服务器内网
本文结合codex优化完成,AI还是太好用了(
快速使用:直接复制这两条命令
先连接 VPN,并确认已经配置好 server-09。
第一个 PowerShell 窗口:建立 SSH 代理,完成认证后保持窗口运行。
1 | ssh -N -D 127.0.0.1:1080 server-09 |
新开第二个 PowerShell 窗口:启动使用代理的 Chrome。
1 | & "C:\Program Files\Google\Chrome\Application\chrome.exe" --user-data-dir="$env:LOCALAPPDATA\Chrome-SSH" --proxy-server="socks5://127.0.0.1:1080" |
下面记录具体原理、配置方法和常见问题。
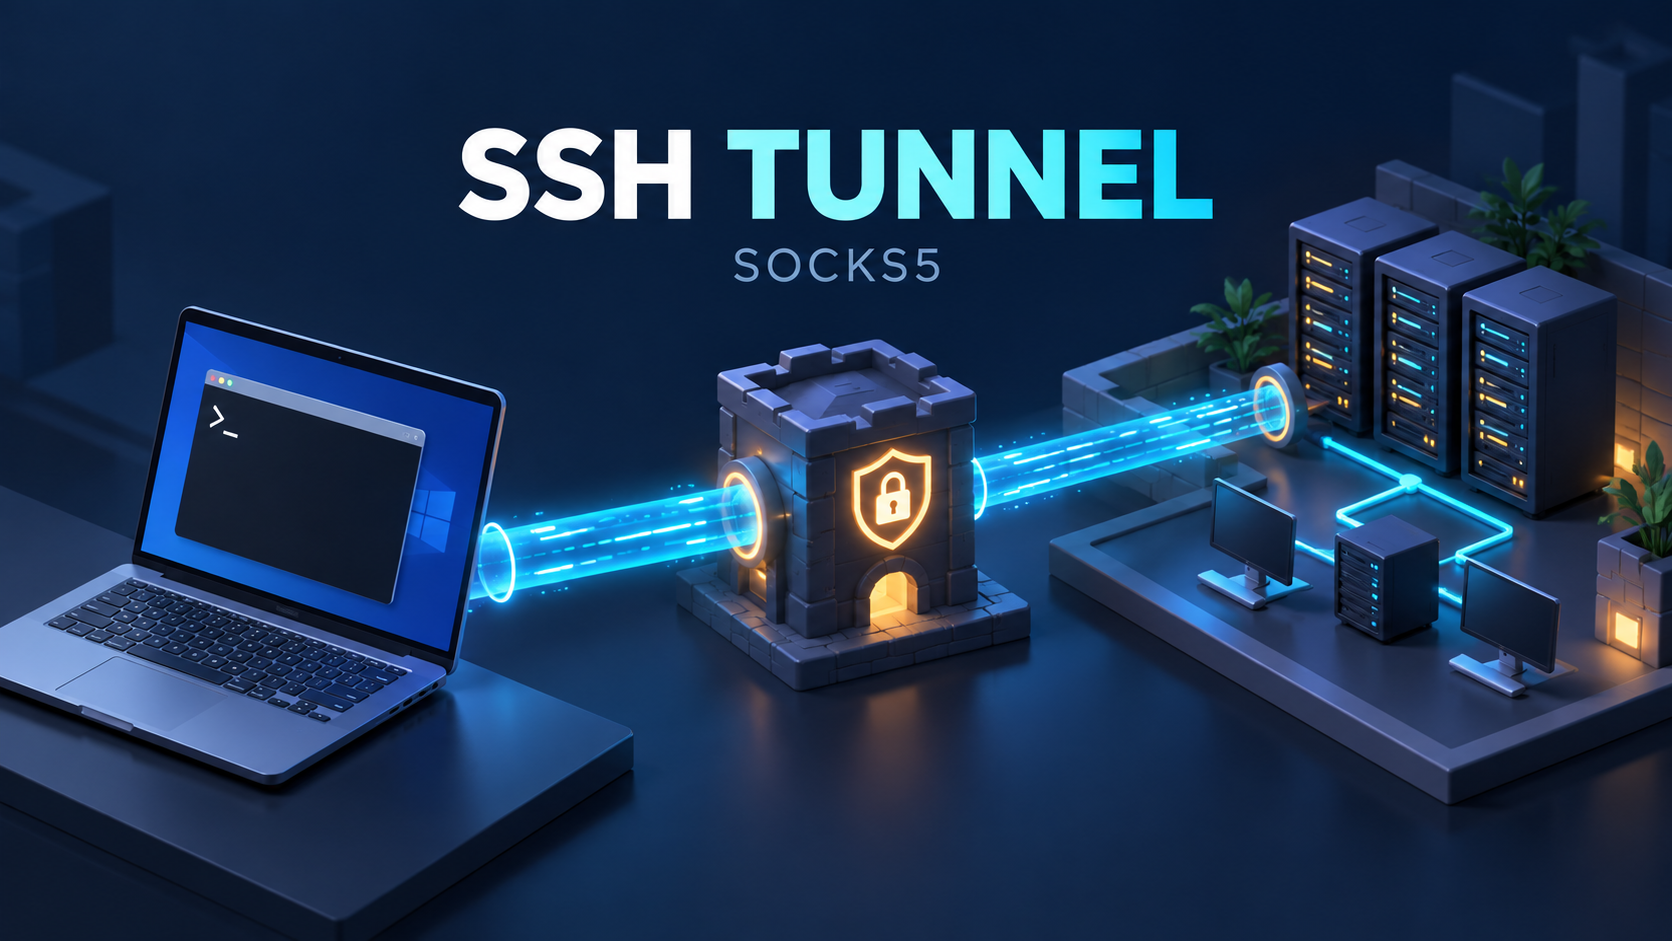
有些内网页面在自己的电脑上打不开,但服务器可以访问。我目前的使用方式是:先连接 VPN,再通过 bastion 跳板机连接 server-09,在本机建立 SOCKS5 代理,最后启动一个使用该代理的 Chrome 浏览器。
这篇文章记录完整步骤,也说明两个容易混淆的地方:server-09 到底是什么,以及能不能直接把它换成服务器 IP。
访问路径与准备工作
网页请求的路径可以理解为:
1 | 本机 Chrome |
这里,bastion 负责帮助 SSH 到达 server-09,网页连接最终从 server-09 发出。因此,能否打开目标页面,取决于 server-09 的网络连通性、DNS 和访问权限。
以下命令都在 Windows 本机的 PowerShell 中执行。需要准备好 VPN、OpenSSH 客户端、Chrome,以及跳板机和目标服务器的登录信息。服务端还需要允许相关 TCP 转发。
本文的 IP、域名和用户名均为示例,使用时替换成自己的配置。
第一步:连接 VPN
先连接 VPN,让本机能够访问 bastion 所在的网络,并在使用期间保持连接。
VPN 连上以后,并不一定能直接访问 server-09。在我的场景中,仍然需要通过 bastion 跳转到目标服务器。
第二步:理解并配置 SSH 别名
Windows OpenSSH 默认读取的用户配置文件是:
1 | C:\Users\你的用户名\.ssh\config |
在 PowerShell 中,这个路径可以写成 $env:USERPROFILE\.ssh\config。文件名是 config,没有 .txt 后缀。参见 Microsoft 的 OpenSSH 配置说明。
例如,可以在配置文件中写入以下内容;已有配置时,只需要检查对应条目:
1 | Host bastion |
各项含义如下:
| 配置 | 含义 |
|---|---|
Host server-09 |
命令中使用的连接别名 |
HostName 10.0.0.9 |
实际连接的服务器 IP 或域名 |
User server_user |
登录目标服务器的用户名 |
Port 22 |
SSH 服务端口 |
ProxyJump bastion |
通过 bastion 这一跳板机配置连接目标服务器 |
所以,server-09 不只是“服务器地址的缩写”,还可以一起带上用户名、端口、密钥和跳板机等设置。server-xx 只是命名习惯,并不是 SSH 的特殊语法。配置规则见 OpenSSH 的 ssh_config 手册。
第三步:建立本地 SOCKS5 代理
在本机 PowerShell 中执行:
1 | ssh -N -D 127.0.0.1:1080 server-09 |
-N:不执行远程命令,只维持转发连接。-D 127.0.0.1:1080:在本机的1080端口建立动态 SOCKS 代理,监听地址限定为本机回环地址。server-09:SSH 最终登录的目标,跳板路径由配置中的ProxyJump决定。
相关参数见 OpenSSH 的 ssh 命令手册。
按提示完成认证。如果跳板机和目标服务器都使用密码登录,可能分别提示输入两次密码;配置了密钥时,也可能不需要输入登录密码。第一次连接时,还可能需要核对并确认主机指纹。
认证完成后,终端通常会停在那里,没有远程命令提示符。这是正常现象:SSH 正在前台保持隧道运行。
这里的“挂着”是保持进程运行,不是暂停进程,也不是关闭终端。 接下来新开一个本机 PowerShell 窗口。
第四步:启动使用代理的 Chrome
在新打开的 PowerShell 窗口中执行:
1 | & "C:\Program Files\Google\Chrome\Application\chrome.exe" --user-data-dir="$env:LOCALAPPDATA\Chrome-SSH" --proxy-server="socks5://127.0.0.1:1080" |
注意最前面的 &。在 PowerShell 中,带引号的程序路径是一个字符串,需要使用调用运算符 & 执行。这里的 $env:LOCALAPPDATA 也是 PowerShell 语法,不能原样用于 CMD。参见 PowerShell 调用运算符说明。
两个 Chrome 参数分别用于:
--user-data-dir:指定独立的用户数据目录Chrome-SSH,保存这组浏览器窗口的 Cookie、历史记录等数据,便于与日常使用的 Chrome 分开。--proxy-server:让这个 Chrome 实例的网页请求使用本机 SSH 提供的 SOCKS5 代理。
独立目录的行为见 Chromium 用户数据目录文档。如果 Chrome 安装在其他位置,需要修改程序路径。若之前已用 Chrome-SSH 目录启动过 Chrome,修改参数前应先退出使用该目录的 Chrome 进程,再重新启动。
随后,在新打开的浏览器中输入目标内网页面的地址,例如:
1 | http://10.0.0.20:8080 |
Chrome 对经过 SOCKS5 的目标网页连接使用代理端域名解析,因此内网域名需要能在服务器侧解析。这种方式主要代理浏览器的 TCP 网页请求,不能据此认为整台电脑的流量或 UDP 都经过了 SSH。参见 Chromium 代理说明。
能不能直接把 server-09 换成 IP?
可以使用 IP 作为 SSH 的目标地址,但必须把连接所需的条件补齐。
本机可以直接连接目标服务器
如果 VPN 接通后,本机确实能够直接访问目标服务器的 SSH 端口,可以这样写:
1 | ssh -N -D 127.0.0.1:1080 server_user@10.0.0.9 |
如果 SSH 端口是 2222,则增加 -p 2222。未显式指定用户名时,SSH 会使用匹配的配置值,否则默认使用本机用户名,因此通常建议写清楚远程用户名。
仍然需要通过 bastion 跳转
我的连接路径中需要跳板机,因此使用 IP 时应显式指定跳板:
1 | ssh -N -D 127.0.0.1:1080 -J bastion server_user@10.0.0.9 |
这里仍然使用 Host bastion 中的跳板配置。也可以直接把跳板地址、用户名写进命令:
1 | ssh -N -D 127.0.0.1:1080 -J jump_user@bastion.example.com:22 server_user@10.0.0.9 |
若目标 SSH 端口也不是默认值,可以额外加 -p;-J 中的端口属于跳板机,-p 指定的是目标服务器端口。
直接执行 ssh -N -D 127.0.0.1:1080 10.0.0.9,通常不会继承只写在 Host server-09 下的配置。 SSH 的 Host 匹配通常基于命令中给出的名称,而不是反向查找哪个别名的 HostName 等于这个 IP。其他能匹配 IP 的配置块或通配规则仍可能生效。
因此,在已经配置好别名的情况下,继续使用 server-09 最省事。也不要为了简化命令把最终目标改为 bastion,否则网页请求的出口会变成跳板机。以上行为可对照 SSH 配置中的 Host、HostName 和 ProxyJump 理解。
使用结束与常见问题
使用结束后,关闭专用 Chrome,回到运行 SSH 的终端按 Ctrl+C 结束隧道,再按需断开 VPN。
| 现象 | 优先检查 |
|---|---|
| 连接超时 | VPN 是否正常、跳板地址是否可达、目标 IP 和端口是否正确 |
Permission denied |
提示对应跳板机还是目标服务器,用户名、密码或密钥是否正确 |
Address already in use |
本机 1080 是否被占用;若改用 1081,SSH 和 Chrome 中都要同步修改 |
ERR_PROXY_CONNECTION_FAILED |
SSH 是否仍在运行,Chrome 代理地址和端口是否一致 |
SSH 能登录,但打开网页时提示 administratively prohibited |
服务端是否允许 TCP 转发,以及目标地址是否受转发策略限制 |
| 只有某个内网页面打不开 | server-09 能否访问该地址,服务端口、DNS 和网站权限是否正常 |
如果怀疑别名配置没有按预期生效,可以查看 SSH 最终采用的连接参数:
1 | ssh -G server-09 | Select-String '^(hostname|user|port|proxyjump|proxycommand) ' |
排查连接过程时,可以在原命令中增加 -v:
1 | ssh -v -N -D 127.0.0.1:1080 server-09 |
还可以加上 ExitOnForwardFailure=yes,让本地监听建立失败时直接退出,避免误以为代理已经启动:
1 | ssh -N -o ExitOnForwardFailure=yes -D 127.0.0.1:1080 server-09 |
这个选项只检查转发的建立情况,不保证后续每个目标网站都能访问。其含义见 ExitOnForwardFailure 配置说明。